

Con el propósito de construir un mundo sin barreras para las personas con discapacidad, los días miércoles 29 y jueves 30 de septiembre, FundaciónDescúbreme -de manera virtual y en conjunto con Essl Foundation- realizará la segunda Conferencia Zer...read more
ojalvo
Ojalvo Asociados Comunicaciones LATAM
advertising
ojalvo
digitalmedium CO,Bogotá
Friday, August 13, 2021 - 19:04
Article
Zero Project anuncia la realización de su segunda Conferencia Virtual para América Latina y el mundo hispanoparlante

Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Friday, August 13, 2021 - 16:02
Article
Credenciales falsas de vacunación: aumentan un 257% el número de ciberdelincuentes que utilizan Telegram para venderlas por 100 dólares

El número de seguidores de estos grupos aumenta en un 566%, con una media de 100.000 seguidores cada uno, y algunos grupos superan los 450.000 seguidores. “Rebajas” en estas credenciales: pasan de costar 200 dólares en marzo de éste mismo año a 10...read more
El número de seguidores de estos grupos aumenta en un 566%, con una media de 100.000 seguidores cada uno, y algunos grupos superan los 450.000 seguidores. “Rebajas” en estas credenciales: pasan de costar 200 dólares en marzo de éste mismo año a 100 dólares en la actualidad.
El abanico de países para los documentos de vacunación falsos se amplía, ya que hace cuatro meses la mayoría de los anuncios eran de EE.UU., Reino Unido y Alemania. Hoy, los vendedores de la darknet publicitan credenciales fraudulentas para todo el mundo, incluidos Suiza, Pakistán, Países Bajos, Italia, Grecia, Indonesia o Francia.
Desde el mes de marzo, Check Point Research (CPR), la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder de soluciones de ciberseguridad a nivel mundial, ha observado un aumento del 257% en el número de vendedores que utilizan Telegram para anunciar credenciales de vacunación falsas a aquellos "que no quieren vacunarse", a medida que aumenta la presión para vacunarse con la variante Delta, que se está extendiendo rápidamente. Por tan solo 100 dólares, cualquiera puede comprar certificados falsos de los CDC, del NHS y del COVID digital de la UE, entre otros.
Los ciberdelincuentes están organizando sus servicios en grupos en Telegram, con algunos grupos que superan los 450.000 seguidores, ya que los vendedores consideran que Telegram es un medio mucho más eficiente para escalar la distribución. Se pueden comprar certificados de vacunación para casi todos los países. La mayoría de los certificados fraudulentos se venden en países europeos.
"Estamos aquí para salvar al mundo de esta venenosa vacuna": eslogan para la venta de pasaportes COVID falsos
En marzo de 2021, CPR publicó un informe que detallaba por primera vez la tendencia de los "pasaportes de vacunas" falsos que se vendían online en la darknet. Desde entonces, los investigadores de Check Point Research han seguido vigilando el mercado negro en busca de actividad en torno a supuestos servicios de coronavirus.
Los anuncios están destinados específicamente a las personas "que no quieren recibir la vacuna". Una de las publicidades analizadas decía "estamos aquí para salvar al mundo de esta venenosa vacuna". Estos reclamos realzan la capacidad de viajar y trabajar libremente como beneficios de su producto. Además, los argumentos publicitarios afirman que sus credenciales de vacunación están registradas y verificadas en el sistema del NHS y de los CDC online, así como en la base de datos de la UE.
Para realizar el pago, los ciberdelincuentes aceptan mayoritariamente pagos a través de PayPal y de criptodivisas (Bitcoin, Monero, Dogecoin, Litecoin, Ethereum y otras). En algunos casos, se aceptan credenciales de regalo de Steam, Amazon y ebay. La manera de contactar con estos delincuentes es sencilla, ellos mismos indican que su método de contacto es Telegram, WhatsApp, correo electrónico, Wickr y Jabber.
Ahora la actividad del mercado negro de venta de certificados falsos se centra en Telegram
En marzo, la mayoría de los certificados fraudulentos de coronavirus se anunciaban en la darknet. Ahora, CPR ha detectado que la mayor parte de la actividad del mercado negro se centra en Telegram. Los investigadores sospechan que el cambio a Telegram ha ayudado a los ciberdelincuentes a escalar sus esfuerzos de distribución, llegando a más consumidores, más rápido.
"Llevamos todo el año estudiando la darknet y la aplicación Telegram en busca de servicios relacionados con el coronavirus. Ahora mismo, se pueden comprar credenciales de vacunación falsas para casi todos los países. Lo único que hay que hacer es indicar el país del que se es y lo que se quiere. Los vendedores están optando por anunciarse y hacer negocios en Telegram porque escala su distribución. El uso de Telegram es menos técnico en comparación con la red oscura y puede llegar a una cantidad desmesurada de personas, rápidamente. Creemos que el aumento del mercado se debe a la rápida propagación de la variante Delta y a la urgencia de que todo el mundo se vacune”, alerta Oded Vanunu, jefe de investigación de vulnerabilidad de productos de Check Point Software. “En efecto, hay personas que no quieren vacunarse, pero que quieren las libertades que conlleva su certificado y estas recurren cada vez más a la darknet y a Telegram. Desde marzo, los precios de las credenciales de vacunación falsas han bajado a la mitad y los grupos online de estos servicios fraudulentos contra el coronavirus cuentan con cientos de miles de seguidores. Recomiendo encarecidamente a la gente que no contrate a estos vendedores para nada, ya que estos vendedores buscan algo más que venderte credenciales de vacunación amañadas”, concluye Vanunu.
Consejos de concienciación:
1. No hay que involucrarse. La darknet funciona principalmente como el mercado negro de Internet y suele estar implicada en transacciones relacionadas con drogas, armas cibernéticas, falsificaciones, etc. Recomendamos a los usuarios que no se involucren con los vendedores que publican en dichos grupos o mercados publicados en la darknet.
2. Compartir de forma segura. Cada país debería gestionar internamente un repositorio central de pruebas y personas vacunadas, que puede y debe compartirse de forma segura entre los organismos autorizados únicamente dentro del país.
3. Utilizar la encriptación. Todos los "pases verdes" y certificados de vacunación deberían ser gestionados y encriptados de forma segura por los organismos oficiales pertinentes dentro de cada país y permitir escanear un código QR y autentificarlo.
4. Fomentar la cooperación. Los Estados deberían cooperar para compartir la información relativa a estos datos y crear un repositorio seguro con claves de encriptación, para permitir que la ciudadanía se desplace utilizando únicamente certificaciones legítimas y poder detectar las falsificadas.
Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Monday, August 9, 2021 - 19:33
Article
Aumentan un 29% los ciberataques contra organizaciones en todo el mundo


• La región de EMEA experimentó el mayor aumento de ciberataques del mundo con un 36%, seguido por América con un 34% y APAC con un 13%.
• Las empresas de APAC sufrieron 1.338 ataques semanales, seguidas de las de EMEA, con 777, y las de A...read more
• La región de EMEA experimentó el mayor aumento de ciberataques del mundo con un 36%, seguido por América con un 34% y APAC con un 13%.
• Las empresas de APAC sufrieron 1.338 ataques semanales, seguidas de las de EMEA, con 777, y las de América, con 688.
Check Point Research (CPR), la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder de soluciones de ciberseguridad a nivel mundial, ha publicado “Cyber Attack Trends: 2021 Mid-Year Report” que muestra cómo los ciberdelincuentes han seguido explotando el trabajo híbrido y apuntan a organizaciones de todos los sectores, incluyendo la Administración Pública, la sanidad y las infraestructuras críticas.
Las empresas han experimentado un aumento del 29% en los ciberataques a nivel mundial. La región de EMEA fue la que más creció, con un 36%, seguida de América, con un aumento del 34%, y APAC, con un 13% de crecimiento de los ataques. Este año, también ha surgido una nueva técnica de ransomware de "triple extorsión". Si bien ha habido operaciones internacionales exitosas contra la ciberdelincuencia, como el desmantelamiento de la conocida red de bots Emotet, los autores de las amenazas han diseñado sofisticados ataques que explotaron las cadenas de suministro de las organizaciones para causar interrupciones generalizadas.
Las principales conclusiones del informe son:
• Aumento global de los ciberataques: en 2021, las organizaciones estadounidenses sufrieron una media de 443 ataques semanales, lo que supone un aumento del 17% respecto a principios de año. En EMEA, la media semanal de ataques por compañía fue de 777, un aumento del 36%. En APAC también sufrieron 1.338 ataques semanales, un aumento del 13%. En concreto, en Europa se produjo un aumento del 27%, mientras que en América Latina se registró un incremento del 19%.
• El aumento de los ataques de ransomware y la "triple extorsión": a nivel mundial, el número de ataques de este tipo contra empresas aumentó un 93% en el primer semestre de 2021, en comparación con el mismo período del año anterior. Además de robar datos confidenciales de las mismas y amenazar con hacerlos públicos a menos que se realice un pago, los atacantes se dirigen ahora a los clientes y/o socios comerciales de las compañías y les exigen también un rescate.
• Los ataques a la cadena de suministro se intensifican: el conocido ataque de SolarWinds destaca en 2021 por su impacto, pero se han producido otros como el de Codecov en abril, y más recientemente el de Kaseya.
• La carrera por convertirse en el sucesor de Emotet: tras el desmantelamiento de la botnet en enero, otros malwares están ganando rápidamente popularidad, concretamente: Trickbot, Dridex, Qbot e IcedID.
• Predicciones para el segundo semestre de 2021: el ransomware crecerá, a pesar de que las medidas de seguridad se intensifiquen. El aumento del uso de herramientas de penetración para dar a los cibercriminales la capacidad de personalizar los ataques sobre la marcha y la tendencia a los daños colaterales más allá de la víctima inicial exigen una estrategia centrada en la misma.
"En la primera mitad de 2021, los ciberdelincuentes han seguido adaptando sus prácticas de operación para explotar el cambio al trabajo híbrido, apuntando a las cadenas de suministro de las empresas y a los enlaces de red con los colaboradores para lograr la máxima interrupción", dijo Maya Horowitz, vicepresidenta de investigación de Check Point Software. "Este año los ciberataques han seguido batiendo récords e incluso hemos visto un gran aumento en el número de ataques de ransomware, con incidentes de alto perfil como Solarwinds, Colonial Pipeline, JBS o Kayesa. De cara al futuro, los entornos corporativos deben ser conscientes de los riesgos y asegurarse de que cuentan con las soluciones adecuadas para prevenir, sin interrumpir el flujo normal del negocio, la mayoría de los ataques, incluidos los más avanzados."
Entre las principales predicciones para el H2 destacadas en el informe se encuentran:
La guerra contra el ransomware se intensificará - Los ataques de ransomware seguirán proliferando a pesar del aumento de la inversión por parte de los gobiernos y las fuerzas de seguridad, especialmente cuando la sea una prioridad para la Administración Biden . Con dicha inversión y herramientas cada vez más avanzadas, las autoridades disfrutarán de algunos éxitos, pero los actores de las amenazas evolucionarán y surgirán nuevos grupos en la carrera armamentística del ransomware.
El Ataque de intermediario o Man-in-the-Middle se convierte en el hacker de la red - En los últimos dos años, hemos visto una aceleración en el uso de herramientas de penetración, como Cobalt Strike y Bloodhound. Estas herramientas no sólo suponen un verdadero reto desde el punto de vista de la detección, sino que también conceden a los ciberdelincuentes acceso a las redes comprometidas, lo que les permite escanear y desplazarse a voluntad y personalizar los ataques sobre la marcha. Los profesionales de la seguridad necesitarán todo un nuevo conjunto de herramientas para detectar esta forma de ataque y evitar que se produzca en el futuro.
Daños colaterales más allá del objetivo inicial - La creciente tendencia a la triple extorsión, los ataques a la cadena de suministro e incluso los simples ciberataques remotos pueden afectar a las empresas más que nunca. La tendencia a la triple extorsión en el ransomware incluye ahora no sólo a la organización objetivo original, sino también a sus clientes, socios y proveedores. Esto multiplica las víctimas reales de cada ataque y requiere una estrategia de seguridad especial.
Categorías de ciberataques por región en el primer semestre de 2021:
Check Point proporciona protección contra las vulnerabilidades Zero-day con sus soluciones de seguridad de redes, nube, usuarios y acceso. Nuestra tecnología resistente a la evasión maximiza la protección de día cero sin comprometer la productividad del negocio. Por primera vez, las empresas pueden reducir el riesgo de ataques desconocidos implementando un enfoque de "prevenir primero".
Read less Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Monday, August 9, 2021 - 19:26
Article
Aumentan un 29% los ciberataques contra organizaciones en todo el mundo


El informe ‘Cyber Attack Trends: 2021 Mid-Year Report’ de Check Point señala cómo los ciberdelincuentes han seguido explotando la pandemia de Covid-19 y destaca un aumento del 93% en el número de ataques de ransomware a nivel mundial. La región de...read more
El informe ‘Cyber Attack Trends: 2021 Mid-Year Report’ de Check Point señala cómo los ciberdelincuentes han seguido explotando la pandemia de Covid-19 y destaca un aumento del 93% en el número de ataques de ransomware a nivel mundial. La región de EMEA experimentó el mayor aumento de ciberataques del mundo con un 36%, seguido por América con un 34% y APAC con un 13%. Las empresas de APAC sufrieron 1.338 ataques semanales, seguidas de las de EMEA, con 777, y las de América, con 688.
Check Point Research (CPR), la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder de soluciones de ciberseguridad a nivel mundial, ha publicado “Cyber Attack Trends: 2021 Mid-Year Report” que muestra cómo los ciberdelincuentes han seguido explotando el trabajo híbrido y apuntan a organizaciones de todos los sectores, incluyendo la Administración Pública, la sanidad y las infraestructuras críticas.
Las empresas han experimentado un aumento del 29% en los ciberataques a nivel mundial. La región de EMEA fue la que más creció, con un 36%, seguida de América, con un aumento del 34%, y APAC, con un 13% de crecimiento de los ataques. Este año, también ha surgido una nueva técnica de ransomware de "triple extorsión". Si bien ha habido operaciones internacionales exitosas contra la ciberdelincuencia, como el desmantelamiento de la conocida red de bots Emotet, los autores de las amenazas han diseñado sofisticados ataques que explotaron las cadenas de suministro de las organizaciones para causar interrupciones generalizadas.
Las principales conclusiones del informe son:
• Aumento global de los ciberataques: en 2021, las organizaciones estadounidenses sufrieron una media de 443 ataques semanales, lo que supone un aumento del 17% respecto a principios de año. En EMEA, la media semanal de ataques por compañía fue de 777, un aumento del 36%. En APAC también sufrieron 1.338 ataques semanales, un aumento del 13%. En concreto, en Europa se produjo un aumento del 27%, mientras que en América Latina se registró un incremento del 19%.
• El aumento de los ataques de ransomware y la "triple extorsión": a nivel mundial, el número de ataques de este tipo contra empresas aumentó un 93% en el primer semestre de 2021, en comparación con el mismo período del año anterior. Además de robar datos confidenciales de las mismas y amenazar con hacerlos públicos a menos que se realice un pago, los atacantes se dirigen ahora a los clientes y/o socios comerciales de las compañías y les exigen también un rescate.
• Los ataques a la cadena de suministro se intensifican: el conocido ataque de SolarWinds destaca en 2021 por su impacto, pero se han producido otros como el de Codecov en abril, y más recientemente el de Kaseya.
• La carrera por convertirse en el sucesor de Emotet: tras el desmantelamiento de la botnet en enero, otros malwares están ganando rápidamente popularidad, concretamente: Trickbot, Dridex, Qbot e IcedID.
• Predicciones para el segundo semestre de 2021: el ransomware crecerá, a pesar de que las medidas de seguridad se intensifiquen. El aumento del uso de herramientas de penetración para dar a los cibercriminales la capacidad de personalizar los ataques sobre la marcha y la tendencia a los daños colaterales más allá de la víctima inicial exigen una estrategia centrada en la misma.
"En la primera mitad de 2021, los ciberdelincuentes han seguido adaptando sus prácticas de operación para explotar el cambio al trabajo híbrido, apuntando a las cadenas de suministro de las empresas y a los enlaces de red con los colaboradores para lograr la máxima interrupción", dijo Maya Horowitz, vicepresidenta de investigación de Check Point Software. "Este año los ciberataques han seguido batiendo récords e incluso hemos visto un gran aumento en el número de ataques de ransomware, con incidentes de alto perfil como Solarwinds, Colonial Pipeline, JBS o Kayesa. De cara al futuro, los entornos corporativos deben ser conscientes de los riesgos y asegurarse de que cuentan con las soluciones adecuadas para prevenir, sin interrumpir el flujo normal del negocio, la mayoría de los ataques, incluidos los más avanzados."
Entre las principales predicciones para el H2 destacadas en el informe se encuentran:
La guerra contra el ransomware se intensificará - Los ataques de ransomware seguirán proliferando a pesar del aumento de la inversión por parte de los gobiernos y las fuerzas de seguridad, especialmente cuando la sea una prioridad para la Administración Biden . Con dicha inversión y herramientas cada vez más avanzadas, las autoridades disfrutarán de algunos éxitos, pero los actores de las amenazas evolucionarán y surgirán nuevos grupos en la carrera armamentística del ransomware.
El Ataque de intermediario o Man-in-the-Middle se convierte en el hacker de la red - En los últimos dos años, hemos visto una aceleración en el uso de herramientas de penetración, como Cobalt Strike y Bloodhound. Estas herramientas no sólo suponen un verdadero reto desde el punto de vista de la detección, sino que también conceden a los ciberdelincuentes acceso a las redes comprometidas, lo que les permite escanear y desplazarse a voluntad y personalizar los ataques sobre la marcha. Los profesionales de la seguridad necesitarán todo un nuevo conjunto de herramientas para detectar esta forma de ataque y evitar que se produzca en el futuro.
Daños colaterales más allá del objetivo inicial - La creciente tendencia a la triple extorsión, los ataques a la cadena de suministro e incluso los simples ciberataques remotos pueden afectar a las empresas más que nunca. La tendencia a la triple extorsión en el ransomware incluye ahora no sólo a la organización objetivo original, sino también a sus clientes, socios y proveedores. Esto multiplica las víctimas reales de cada ataque y requiere una estrategia de seguridad especial.
Categorías de ciberataques por región en el primer semestre de 2021:
Check Point proporciona protección contra las vulnerabilidades Zero-day con sus soluciones de seguridad de redes, nube, usuarios y acceso. Nuestra tecnología resistente a la evasión maximiza la protección de día cero sin comprometer la productividad del negocio. Por primera vez, las empresas pueden reducir el riesgo de ataques desconocidos implementando un enfoque de "prevenir primero".
Read less Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Monday, August 9, 2021 - 19:10
Article
¿Te gusta leer? Cualquier ciberdelincuente podría haberse apoderado de tu Kindle usando un ebook

Los investigadores de CPR temían que los fallos de seguridad permitieran dirigirse a grupos demográficos específicos y ha comunicado responsablemente sus hallazgos a Amazon, que ha procedido a resolverlos. Check Point Research (CPR), la división d...read more
Los investigadores de CPR temían que los fallos de seguridad permitieran dirigirse a grupos demográficos específicos y ha comunicado responsablemente sus hallazgos a Amazon, que ha procedido a resolverlos. Check Point Research (CPR), la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder de soluciones de ciberseguridad a nivel mundial, ha encontrado fallos de seguridad en Amazon Kindle, el lector electrónico más popular del mundo. Si se hubieran hackeado, habrían permitido a un ciberdelincuente hacerse con el control total del Kindle de un usuario y al robo del token del dispositivo o de otra información confidencial almacenada en el mismo, como los datos bancarios. La vulnerabilidad se desencadena al descargar ebook malicioso en un dispositivo Kindle.
“Hemos encontrado vulnerabilidades en Kindle que habrían permitido a un ciberdelincuente tomar el control total del dispositivo. Al enviar a los usuarios de Kindle un ebook malicioso, podría haber robado cualquier información almacenada en el mismo, desde las credenciales de la cuenta de Amazon hasta la información bancaria”, alerta Antonio Amador, Country Manager para la Región Norte de América Latina de Check Point Software. “Los Kindle, al igual que otros dispositivos del IoT, suelen considerarse inocuos y no se tienen en cuenta como riesgos para la seguridad. Pero nuestra investigación demuestra que cualquier aparato electrónico es vulnerable a los ataques. Todo el mundo debería ser consciente de los ciberriesgos que conlleva el uso de cualquier elemento conectado al ordenador, especialmente algo tan omnipresente como el Kindle de Amazon”, destaca Amador.
Desde 2007, Amazon ha vendido decenas de millones de Kindles, muchos usuarios que podrían haber sido potencialmente vulnerados a través de un error de su software. Estos dispositivos podrían convertirse en bots o comprometer sus redes locales privadas o incluso la información de sus cuentas de facturación podría ser robada.
Libro electrónico como malware
La forma más sencilla de acceder de forma remota a un Kindle de un usuario es a través de un ebook. En efecto, es posible publicar un libro malicioso y ponerlo a disposición del usuario para su acceso gratuito en cualquier biblioteca virtual, incluida la Kindle Store, a través del servicio de "autopublicación", o enviarse directamente al dispositivo del usuario final a través del servicio de "envío a kindle" de Amazon.
Este hackeo implica el envío del ebook malicioso a la víctima que, si lo abre, inicia la cadena de malware. No se requiere ninguna otra indicación o interacción para ejecutar el exploit. Check Point Research ha demostrado que uno de estos podría convertirse en un malware contra Kindle, lo que provocaría una serie de consecuencias como, por ejemplo, la eliminación de los libros electrónicos de un usuario o que el Kindle se convirtiera en un bot malicioso, lo que le permitiría atacar otros dispositivos de la red local del usuario.
Dirigirse a la demografía en función del idioma
Los fallos de seguridad podrían llegar a permitir, de una forma tremendamente sencilla, que un ciberdelincuente dirija contra un público muy específico cualquier tipo de ataque, lo que preocupa considerablemente a los investigadores de CPR. Por ejemplo, si el atacante quisiera enfocarse hacia un grupo determinado de personas o que estas se encuentren en un lugar demográfico concreto, solo tendrían que seleccionar un libro electrónico popular en el correspondiente para orquestar un ciberataque muy preciso.
Información coordinada
CPR ya reveló sus hallazgos a Amazon en febrero de 2021. La empresa desplegó una corrección en la versión 5.13.5 de la actualización del firmware de Kindle en abril de 2021. El firmware parcheado se instala automáticamente en los dispositivos conectados a Internet.
“En este caso, lo que más nos alarmó fue el grado de precisión de la víctima potencialmente atacada. Estas vulnerabilidades de seguridad permiten dirigirse a un público muy específico. Por utilizar un ejemplo al azar, si un ciberdelincuente quisiera dirigirse a los ciudadanos rumanos, todo lo que tendría que hacer es publicar algún libro electrónico gratuito y popular en el idioma rumano. A partir de ahí, podría estar bastante seguro de que todas sus víctimas serían, efectivamente, de este país: ese grado de especificidad en las capacidades de ataque ofensivo es muy buscado en el mundo de la ciberdelincuencia y el ciberespionaje. En las manos equivocadas, esas capacidades ofensivas podrían causar graves daños, lo que nos preocupaba enormemente. Una vez más, hemos demostrado que podemos encontrar este tipo de vulnerabilidades de seguridad para asegurarnos de que se mitiguen, antes de que los atacantes "reales" tengan la oportunidad de explotarlas”, concluye Antonio Amador.
Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Wednesday, August 4, 2021 - 20:35
Article
Cuatro consejos para ciberprotegerse estas vacaciones 2021

Está previsto que en las vacaciones de mitad de año o de verano de 2021 se batan récords de viajes en todo el mundo, sobre todo, gracias al avance de la vacunación en muchos países y el levantamiento de restricciones para viajar. Los ciberdelincue...read more
Está previsto que en las vacaciones de mitad de año o de verano de 2021 se batan récords de viajes en todo el mundo, sobre todo, gracias al avance de la vacunación en muchos países y el levantamiento de restricciones para viajar. Los ciberdelincuentes suelen aprovechar este momento para lanzar ataques contra los viajeros, con más ahínco ahora que llevan más de un año sin poder desplazarse de forma más o menos libre por el mundo y tienen ganas de volver a la normalidad en todos los aspectos.
Por ello, Check Point Research (CPR), la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder de soluciones de ciberseguridad a nivel mundial, ha elaborado una serie de consejos básicos para que los viajeros estén protegidos contra cualquier ciberriesgo en estas vacaciones:
• Evitar los puntos Wi-Fi públicos: el acceso gratuito a las numerosas Wi-Fi presentes en espacios públicos es un aliciente muy grande para los viajeros, pero también puede plantear algunas amenazas graves para la seguridad. No es raro que los ciberdelincuentes se sienten en cafeterías o aeropuertos, esperando a que las personas que van a tomar un vuelo entren en la Wi-Fi pública, y así poder aprovecharse de los más despistados. Es importante rehuir las Wi-Fi que no estén protegidas por una contraseña y, además, asegurarse de que son fiables. Para ello, hay que extremar las precauciones evitando conectarse a cualquier punto de acceso Wi-Fi gratuito. Y en caso de utilizarlas es primordial no acceder a las cuentas personales o datos sensibles al conectarse a esas redes.
• Comprobar dos veces los sitios web en los que se reserva un viaje: los ciberataques relacionados con los viajes pueden producirse incluso antes de que éstos comiencen. Hay que asegurarse de que el sitio web de viajes que se está utilizando es de confianza. Los ciberdelincuentes tienden a copiar sitios web reales y fingir que ofrecen vacaciones o viajes de lujo con descuento, con el fin de robar su información personal. Si una oferta parece o suena demasiado buena para ser verdad, probablemente no lo sea. Antes de seguir adelante, es recomendable investigar a fondo la empresa que la ofrece. Además, es preferible utilizar una tarjeta de crédito para las transacciones online en lugar de una de débito. Las compañías de tarjetas de crédito suelen tener protecciones contra el fraude en caso de ser víctima de la ciberdelincuencia, mientras que en otro caso es probable que el dinero desaparezca.
• Desconfiar de los cajeros automáticos: una de las principales medidas para sortear cualquier posible riesgo es fijarse en posibles indicios de que no es seguro el cajero automático del que se va a sacar dinero. Es común que los ciberdelincuentes, especialmente en las zonas turísticas, conecten con los ladrones de credenciales de tarjetas de crédito en cajeros automáticos independientes. Para estar seguro, se recomienda utilizar los cajeros oficiales del banco en cuestión, preferiblemente los situados en el vestíbulo de la sucursal.
• No compartir ubicación: compartir la ubicación con los amigos en las redes sociales es divertido, pero también es peligroso desde el punto de vista de la seguridad. Evitar anunciar las fechas y la ubicación de las futuras vacaciones y en los mensajes fuera de la oficina es un buen hábito que aportará un extra de seguridad. Compartir ese tipo de datos personales a través de las diferentes RRSS, no sólo invita a que invadan la privacidad, sino que también proporciona pistas a los posibles atacantes para que se organicen ciberataques.
"Los viajes van a batir récords este verano. Por ese motivo, esperamos que crezcan los ciberataques que se aprovecharán de los veraneantes que quieren salir, por fin, después de toda la cuarentena. Todo el mundo debería tener presente las medidas de ciberseguridad cuando viaje estos próximos meses. Hay algunas precauciones fundamentales y básicas que las personas puede tomar para mantenerse a salvo, como no compartir su ubicación o no utilizar cualquier cajero automático que vean. También evitaría utilizar puntos de Wi-Fi públicos en la medida de lo posible. Una buena acción es preguntar en el hotel qué medidas de seguridad tienen en su conexión a Internet, o utilizar un protector de pantalla en los dispositivos mientras se viaja, ya que nunca se sabe quién está mirando por encima del hombro. Desgraciadamente, ahora vivimos en la era de la ciberpandemia, así que puede pasar cualquier cosa", afirma Antonio Amador, Country Manager para la Región Norte de América Latina de Check Point Software.
Read less Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Thursday, July 22, 2021 - 21:49
Article
Incedo consolida su defensa de ciberseguridad con las tecnologías de Check Point Software

Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder de soluciones de ciberseguridad a nivel mundial, ha anunciado que Incedo Inc., una firma global de servicios y soluciones de transformación digital, ha consolidado su defen...read more
Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder de soluciones de ciberseguridad a nivel mundial, ha anunciado que Incedo Inc., una firma global de servicios y soluciones de transformación digital, ha consolidado su defensa de ciberseguridad con las soluciones de Check Point Software, incluyendo Check Point Quantum Security Gateways, Check Point Harmony Endpoint y Check Point R80 Security Management. Al pasar de un enfoque de múltiples proveedores a una estrategia consolidada de extremo a extremo con las soluciones de Check Point Software, Incedo ha sido capaz de superar las brechas de seguridad, así como de protegerse a sí misma y a sus clientes frente al aumento de los ciberataques en este año 2020 y a lo largo de 2021. Todo ello, con una reducción de costes en los endpoints de alrededor del 30% y un aumento de la productividad.
Incedo es una empresa global de servicios y soluciones de consultoría que ayuda a otras compañías a lograr una ventaja competitiva a través de la transformación digital. La protección de datos y de la oferta de servicios es parte integral del negocio. La organización trabaja con grandes volúmenes de información y propiedad intelectual de sus clientes. Además, Incedo procesa datos para sus clientes, ofreciéndoles servicios de gestión de la información. Además, genera los suyos propios del desarrollo de productos y servicios basados en Internet y aplicaciones.
Múltiples entornos cloud distribuidos dan soporte a las necesidades de Incedo en todo el mundo, incluyendo tanto la nube pura, como la híbrida. Se mantienen entornos separados para la compañía y cada cliente, y todos ellos estaban protegidos por soluciones de varios proveedores. A medida que el contexto de las amenazas globales evolucionaba, los problemas de interoperabilidad dificultaban la orquestación de políticas y la visibilidad de las diferentes soluciones de seguridad. Incedo necesitaba consolidar su infraestructura de ciberseguridad, algo especialmente importante durante la pandemia COVID-19, cuando el teletrabajo se convirtió en una realidad tanto para ellos como para sus clientes.
"Al consolidar nuestras defensas de ciberseguridad con Check Point Software, somos mucho más ágiles y flexibles que antes. Check Point Software nos ha ayudado a convertirnos en una organización altamente resiliente. De hecho, cuando los ataques de ransomware se dispararon en 2020 y principios de 2021, tanto nuestro entorno como el de nuestros clientes se mantuvieron a salvo", dijo Archie Jackson, director senior y jefe de TI y seguridad de Incedo.
Check Point Software ha consolidado la infraestructura de seguridad de Incedo para proporcionar una defensa orquestada automáticamente en toda su organización. También se ha conseguido una protección del 100% contra el ransomware y otros ataques de zero-day. Las soluciones de Check Point Software que se han desplegado son:
• Check Point Quantum Security Gateways (integrado con Sandblast Network) para proteger sus redes de los ataques de quinta generación, además de tener protección tipo zero-day y compatibilidad con el rendimiento a hiperescala.
• Check Point Harmony Endpoint, una solución de detección basada en el comportamiento para proteger a su plantilla remota contra ataques tipo zero-day como ransomware, phishing y malware. Desde su implementación, Incedo ya no tiene que gestionar soluciones independientes para la seguridad del correo electrónico, la seguridad móvil, la detección y la respuesta, el acceso seguro y la seguridad de DNS, ya que todas ellas se gestionan de forma centralizada con Check Point Harmony Endpoint.
• Check Point R81 Security Management para proporcionar una visibilidad unificada de todo su entorno, lo que permite la instalación rápida de políticas, la configuración y el despliegue en toda la empresa, y la consolidación.
"Check Point Harmony es una de las soluciones de seguridad para endpoints más completas que he evaluado e implementado. Antes utilizabamos recursos de seguridad por separado, pero con esta implementación, hemos ahorrado alrededor de un 30% de nuestros costes de protección de endpoints. También aumentamos la productividad de nuestros administradores. Esto se incrementó aún más con Check Point R80 Security Management, que automatizó nuestras actualizaciones de políticas de seguridad y permitió que las configuraciones se realizaran con un solo clic", ha explicado Jackson.
Mientras Incedo continúa consolidando sus defensas de ciberseguridad con Check Point Software, su siguiente paso será el despliegue de la solución Check Point CloudGuard, para proteger sus activos de desarrollo de aplicaciones internas en la nube y para automatizar DevSecOps, reduciendo los riesgos asociados al desarrollo de aplicaciones.
Read less Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Wednesday, July 21, 2021 - 20:22
Article
Check Point Research (CPR) detecta una variedad de malware en la Darknet que roba información de los usuarios de Mac

El 53% de las víctimas residen en los Estados Unidos, incluyendo usuarios de Mac y Windows. Check Point Research (CPR), proveedor líder de soluciones de ciberseguridad a nivel mundial, informa de la evolución de una variedad de malware que roba in...read more
El 53% de las víctimas residen en los Estados Unidos, incluyendo usuarios de Mac y Windows. Check Point Research (CPR), proveedor líder de soluciones de ciberseguridad a nivel mundial, informa de la evolución de una variedad de malware que roba información a los usuarios de MacOS. Por tan solo 49 dólares en la Darknet, los hackers pueden comprar licencias para el nuevo malware, que permite obtener credenciales de inicio de sesión, recoger capturas de pantalla, registrar las pulsaciones de teclado y ejecutar archivos maliciosos.
Check Point Research (CPR) resalta que el malware bautizado como "Clonador" proviene de la famosa familia de malware "Formbook", dirigida principalmente a los usuarios de Windows, pero que desapareció de la venta en 2018. Formbook se rebautizó como XLoader en 2020. Durante los últimos seis meses, CPR ha estudiado las actividades de XLoader para concluir que es prolífico y que no se dirige sólo a Windows, sino también a usuarios de Mac.
Los hackers pueden comprar licencias de XLoader en la Darknet por un precio tan bajo como 49 dólares, lo que les permite recopilar credenciales de inicio de sesión, recoger capturas de pantalla, registrar las pulsaciones del teclado y ejecutar archivos maliciosos.
A través de correos electrónicos falsos que contienen documentos maliciosos de Microsoft Office se engaña a las víctimas para que se descarguen la cepa de malware. Se trata de una amenaza potencial para todos los usuarios de Mac, que en 2018 la marca de la manzana estimó den más de 100 millones.
Objetivos del malware
CPR rastreó la actividad de Xloader entre el 1 de diciembre de 2020 y el 1 de junio de 2021. Tras los análisis detectaron solicitudes de XLoader provenientes de 69 países. Más de la mitad (53%) de las víctimas residen en Estados Unidos. El desglose de las víctimas por país se presenta en el siguiente gráfico de barras:
XLoader suele propagarse mediante correos electrónicos falsos que atraen a sus víctimas para que descarguen y abran un archivo malicioso, normalmente documentos de Microsoft Office.
Consejos de prevención
Para evitar la infección, CPR recomienda a los usuarios de Mac y Windows los siguientes recaudos:
1. No abrir archivos adjuntos sospechosos.
2. Evitar visitar sitios web sospechosos.
3. Utilizar software de protección de terceros para ayudar a identificar y prevenir comportamientos maliciosos en su ordenador.
Guía de detección y eliminación
Dado que este malware es de naturaleza sigilosa, probablemente sea difícil para un ojo "no técnico" reconocer si ha sido infectado. Por lo tanto, si existe la sospecha de haber sido atacado, es recomendable consultarlo con un profesional de la seguridad o utilizar herramientas y protecciones de terceros diseñadas para identificar, bloquear e incluso eliminar esta amenaza del ordenador. Para obtener más detalles técnicos de ayuda, CPR recomienda ir a Autorun y:
1. Compruebe su nombre de usuario en el sistema operativo.
2. Vaya al directorio /Users/[nombre de usuario]/Librería/LaunchAgents.
3. Compruebe si hay nombres de archivo sospechosos en este directorio (el ejemplo siguiente es un nombre aleatorio).
4. /Usuarios/usuario/Biblioteca/LaunchAgents/com.wznlVRt83Jsd.HPyT0b4Hwxh.plist
5. Elimine el archivo sospechoso.
"Como parte de nuestro seguimiento de la ciberdelincuencia, hemos observado interesantes desarrollos de la conocida familia de malware 'Formbook'. 'XLoader' es una nueva cepa de malware derivada del malware Formbook original y es mucho más maduro y sofisticado que sus predecesores, además de compatible con diferentes sistemas operativos, concretamente con ordenadores MacOS, un hecho no común. Existe una creencia errónea entre los usuarios de MacOS de que las plataformas de Apple son más seguras, pero la brecha entre el malware de Windows y el de MacOS se ha estrechado mucho con el tiempo". Destaca Yaniv Balmas, Jefe de Investigación Cibernética de Check Point Software. "La verdad es que el malware para MacOS es cada vez más frecuente y peligroso. Nuestros hallazgos recientes son un ejemplo perfecto que confirman esta tendencia. Con la creciente popularidad de las plataformas MacOS, tiene sentido que los ciberdelincuentes muestren más interés y personalmente preveo que veremos más ciberamenazas siguiendo la familia de malware Formbook."
Read less Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Tuesday, July 13, 2021 - 20:54
Article
Top Malware: XMRig sube al primer lugar como el malware más buscado en junio en Colombia
Check Point Research, la división de Inteligencia de Amenazas Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder especializado en ciberseguridad a nivel mundial, ha publicado su Índice Global de Amenazas del mes de junio. L...read more
Check Point Research, la división de Inteligencia de Amenazas Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder especializado en ciberseguridad a nivel mundial, ha publicado su Índice Global de Amenazas del mes de junio. Los investigadores señalan que el cryptojacker XMRig es el más extendido en Colombia en este periodo.
Por su parte en el ámbito global el primer lugar lo ocupa Trickbot, que es una red de bots y un troyano bancario con capacidad para robar datos financieros, credenciales de las cuentas e información personal identificable, así como para desplegarse dentro de una red y lanzar ransomware. El mes pasado, Check Poit Research “CPR” informó de que el ransomware aumentó un 93% en los últimos 12 meses, y también advirtió de que estos ataques a menudo empiezan con ransomware como el ataques de Ryuk, en el que se utilizó el malware Emotet para infiltrarse en la red y Tickbot para infectarla antes de que el ransomware cifrara finalmente los datos.
Desde que la red de bots Emotet fue eliminada en enero, el troyano y la red de bots Trickbot han ganado popularidad. y recientemente se le ha relacionado con una nueva cepa de ransomware llamada "Diavol". Trickbot se actualiza con nuevas capacidades, características y vectores de distribución de forma constante, lo que le convierte en un malware flexible y personalizable que puede distribuirse en campañas multipropósito.
“Algunos grupos de ransomware conocidos como Ryuk y REvil se basan en formas variadas de malware en sus etapas iniciales de infección, y uno de ellos, Tickbot, es el más importante de este mes ", destaca Maya Horowitz, directora de Inteligencia de Amenazas e Investigación de Productos de Check Point Software. “Las organizaciones deben ser muy conscientes de los riesgos y asegurarse de que cuentan con las soluciones adecuadas. Además de la red de bots y el troyano bancario Trickbot, la lista de este mes incluye una gran variedad de tipos de malware, como redes de bots, backdoors, RATs y móviles. Es fundamental que las empresas dispongan de la tecnología adecuada para hacer frente a una variedad tan amplia de amenazas. Si lo hacen, la mayoría de los ataques, incluso los más avanzados como REvil, pueden evitarse sin interrumpir el flujo normal de la empresa".
Asimismo, los expertos de la compañía advierten que “Ejecución de Código Remoto en encabezados HTTP (CVE-2020-13756)", es la vulnerabilidad explotada más común - afectó al 47% de las empresas a nivel mundial, seguida de "Ejecución de código en remoto de MVPower DVR" “que impactó a más del 45%. Dasan "MVPower DVR Remote Code Execution se sitúa en tercer lugar, afectando al 44% de los negocios a nivel mundial.
Los 3 malwares más buscados en Colombia en junio:
*Las flechas muestran el cambio de posición en el ranking en comparación con el mes anterior.
1. ↑ XMRig - Cryptojacker utilizado para minar ilegalmente la criptomoneda Monero. Este malware fue descubierto por primera vez en mayo de 2017. Ha atacado a un 17,41% de las organizaciones en Colombia en junio. Su impacto global fue del 3.10%.
2. ↔ Glupteba – Conocida desde 2011, Glupteba es una puerta trasera que maduró gradualmente hasta convertirse en una botnet. Para 2019 incluía una actualización de direcciones C&C a través de listas públicas de BitCoin, una capacidad integral de robo de navegador y router exploiter. Ha atacado al 12.95% de las organizaciones en Colombia en este periodo. Su impacto global en junio fue del 1.98%.
3. ↑ Phorpiex – Es una red de bots (alias Trik) que ha operado desde 2010 y que en su momento de máxima actividad controló más de un millón de hosts infectados. Conocido por distribuir otras familias de malware a través de campañas de spam, así como por alimentar campañas de spam y sextorsión a gran escala. En junio afectó a un 12.95% de las empresas en Colombia. Su impacto global en junio fue del 1.40%.
Top 3 vulnerabilidades más explotadas en junio
1. Ejecución remota de código en encabezados HTTP (CVE-2020-13756) – Las cabeceras HTTP permiten que el cliente y el servidor pasen información adicional con una petición HTTP. El ciberdelincuente puede en forma remota usar un encabezado HTTP vulnerable para ejecutar código arbitrario en remoto en elequipo infectado.
2. Ejecución de código en remoto de MVPower DVR – Se ha descubierto una vulnerabilidad de ejecución remota de código en dispositivos MVPower DVR. Un atacante en remoto puede explotar esta vulnerabilidad para ejecutar código arbitrario en el router objetivo a través de una petición hecha a medida.
3. Bypass de autenticación del router Dasan GPON – una vulnerabilidad de autenticación de bypass que existe en los routers Dasan GPON. La explotación de esta vulnerabilidad permite a los ciberdelincuentes obtener información sensible y acceder sin autorización al sistema afectado en remoto.
Top 3 del malware móvil mundial en Junio
1. xHelper - aplicación Android maliciosa que fue descubierta por primera vez en marzo de 2019. Se utiliza para descargar otras aplicaciones maliciosas y mostrar anuncios. Es capaz de esquivar los programas antivirus móviles, así como reinstalarse por sí misma en caso de que el usuario la elimine.
2. Hiddad – es un malware para Android que tiene como función principal mostrar anuncios. Sin embargo, también puede obtener acceso a las claves de seguridad incorporadas en el sistema operativo, lo que permite a un ciberdelincuente obtener datos confidenciales del usuario.
3. XLoader – es un troyano espía y bancario para Android desarrollado por Yanbian Gang, un grupo de hackers chinos. Este malware utiliza la suplantación de DNS para distribuir aplicaciones Android infectadas, con el fin de recopilar información personal y financiera.
El Índice de Impacto Global de las Amenazas de Check Point Software y su Mapa de ThreatCloud se basan en la inteligencia ThreatCloud de Check Point Software, la red de colaboración más grande para combatir la ciberdelincuencia que ofrece datos de amenazas y tendencias de ataque desde una red global de sensores de amenazas. La base de datos ThreatCloud inspecciona más de 3.000 millones de sitios web y 600 millones de archivos diariamente e identifica más de 250 millones de actividades de malware cada día.
Read less Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Thursday, July 1, 2021 - 19:58
Article
Un grupo de ciberdelincuentes de habla china realiza una operación de ciberespionaje en Afganistán, Kirguistán y Uzbekistán


Los ciberdelincuentes enviaron un correo electrónico falso en el que se instaba a actuar en una próxima conferencia de prensa organizada por el NSC. Utilizaron Dropbox como herramienta para pasar desapercibidos, aprovechando la API como centro de ...read more
Los ciberdelincuentes enviaron un correo electrónico falso en el que se instaba a actuar en una próxima conferencia de prensa organizada por el NSC. Utilizaron Dropbox como herramienta para pasar desapercibidos, aprovechando la API como centro de mando y control. Check Point Research (CPR), la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd. (NASDAQ: CHKP), proveedor líder de soluciones de ciberseguridad a nivel mundial, ha descubierto una operación de ciberespionaje dirigida contra el Gobierno afgano. Se cree que el grupo de ciberdelincuentes de habla china conocido como "IndigoZebra" está detrás de la amenaza y que han utilizado Dropbox para infiltrarse en el Consejo de Seguridad Nacional de Afganistán (NSC). Una investigación más profunda de Check Point Research ha revelado que se trata de la más reciente actividad de estos atacantes, pero también ha sido dirigida a otros países de Asia Central, Kirguistán y Uzbekistán, desde al menos 2014.
"Desde la Oficina del Presidente de Afganistán"
La investigación de CPR comenzó en abril, cuando un funcionario del Consejo de Seguridad Nacional de Afganistán recibió un correo electrónico supuestamente de la Oficina Administrativa del Presidente de Afganistán. El email instaba al destinatario a revisar las modificaciones del documento relacionadas con una próxima conferencia de prensa del NSC.
Figura 1. Correo electrónico malicioso enviado a los empleados del gobierno afgano
La cadena de infección comenzó con el engaño entre ministerios
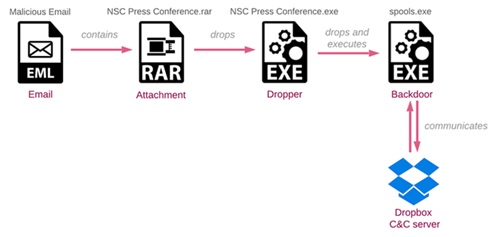
El CPR resumió la metodología del ciberespionaje en los siguientes pasos:
1. Enviar un email bajo la apariencia de una entidad de alto nivel: los ciberdelincuentes planifican un engaño de ministerio a ministerio, en el que se envía un correo electrónico a un funcionario de alto perfil desde los buzones de otra víctima de alto nivel.
2. Adjunto malicioso de enlace: los ciberdelincuentes añaden un archivo comprimido que contiene malware, pero que se hace pasar por un adjunto legítimo. En este caso, el correo electrónico contenía un archivo RAR protegido por contraseña llamado NSC Press conference.rar.
3. Abrir el primer documento: el archivo extraído, NSC Press conference.exe, actúa como dropper. El contenido del "mensaje señuelo" sugiere que el archivo adjunto es el citado documento, por lo que, para reducir la sospecha a la hora de que la víctima ejecute el archivo, los ciberdelincuentes utilizan un sencillo truco: el primer documento del escritorio de la víctima se abre para el usuario tras la ejecución del dropper. Tanto si el dropper encuentra un documento para abrir como si no, pasará a la siguiente fase: soltar el backdoor.
4. Utilizar Dropbox como centro de mando y control: el backdoor se comunica con una carpeta preconfigurada y única para cada víctima en Dropbox. Esta sirve como dirección donde la puerta trasera extrae más comandos y almacena la información que roba.
Figura 2: Diagrama de la cadena de infección
Ocultarse y perdurar con Dropbox
Los ciberdelincuentes utilizaron la API de Dropbox para enmascarar sus actividades maliciosas, ya que no se produce ninguna comunicación con las páginas web anómalas. El backdoor creado instauraba una carpeta única para la víctima en una cuenta de Dropbox controlada por el atacante. Cuando necesitaban enviar un archivo o un comando a la máquina del perjudicado, los colocaban en la carpeta llamada "d" en la carpeta de Dropbox de la víctima. El malware la recuperaba y descargaba todo su contenido. El backdoor establecía la persistencia mediante la configuración de una clave de registro diseñada para ejecutarse cada vez que un usuario se conectaba.
Acciones de ciberespionaje detectadas por Check Point Research
• Descarga y ejecución de una herramienta de escaneo ampliamente utilizada por múltiples actores de APT, incluido el prolífico grupo chino APT10.
• Ejecución de herramientas de utilidad de red integradas en Windows.
• Acceso a los archivos de la víctima, especialmente a los documentos ubicados en el escritorio.
Objetivos: Afganistán, Kirguistán y Uzbekistán
Mientras que los investigadores de Check Point Research vieron que la variante de Dropbox tenía como objetivo a funcionarios del gobierno afgano, sus variantes se centran en entidades políticas de dos países concretos de Asia Central, Kirguistán y Uzbekistán.
"La detección del cualquier tipo de ciberespionaje sigue siendo una prioridad para nosotros. Esta vez hemos detectado una campaña de spear-phishing en curso dirigida contra el Gobierno afgano, pero tenemos motivos para creer que Uzbekistán y Kirguistán también han sido víctimas. Hemos atribuido nuestros hallazgos a ciberdelincuentes de habla china. Lo que llama la atención aquí es cómo utilizaron la táctica del engaño de ministerio a ministerio en los más altos niveles de la Administración Pública”, destaca Lotem Finkelsteen, jefe de inteligencia de amenazas de Check Point Software. “Además, preocupa cómo los ciberdelincuentes utilizan Dropbox para enmascararse y evitar ser detectados, una técnica que creo que todos deberíamos conocer y de la que deberíamos estar pendientes. Es posible que otros países también hayan sido objetivo de este grupo de atacantes, aunque no sabemos ni cuántos ni cuáles”.
Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Thursday, June 17, 2021 - 19:33
Article
En Colombia, el troyano Trickbot alcanza el primer puesto en el ranking de mayo de 2021

• Trickbot ha afectado al 13.72% de las empresas del país
• Los ciberataques se incrementan en un 97% en la región de EMEA en comparación con mayo de 2020: Dridex desaparece de la lista, mientras que Trickbot alcanza el primer puesto
...read more• Trickbot ha afectado al 13.72% de las empresas del país
• Los ciberataques se incrementan en un 97% en la región de EMEA en comparación con mayo de 2020: Dridex desaparece de la lista, mientras que Trickbot alcanza el primer puesto
• Desde principios de 2021, los expertos de Check Point Research han observado un aumento significativo en el volumen de ciberataques hacia las empresas
Check Point Research, la división de Inteligencia de Amenazas Check Point® Software Technologies Ltd. (NASDAQ: CHKP), proveedor líder especializado en ciberseguridad a nivel mundial, ha publicado su Índice Global de Amenazas del mes de mayo. Las novedades vienen desde los primeros puestos, donde Trickbot, que entró por primera vez en la lista en el mes de abril de 2019, se sitúa en el primer puesto. Por su parte, el troyano Dridex, después de ser uno de los más malwares más establecidos y populares, ha caído por completo. Aunque todavía no se sabe con certeza el motivo, informes recientes indican que la banda Evil Corp, muy conocida por distribuir este ataque, ha cambiado de marca y de enfoque para evadir las sanciones de la Hacienda estadounidense.
Este mes de mayo, el primer puesto del ranking lo ocupa Trickbot -una red de bots y un troyano bancario que son capaces de robar datos financieros, credenciales de cuentas e información de identificación personal, así como propagarse dentro de una red y lanzar ransomware, en particular el conocido como Ryuk. Su constante actualización de nuevas capacidades, características y vectores de distribución le permite ser un malware flexible y personalizable que puede distribuirse como parte de campañas polivalentes. Trickbot ganó popularidad tras el desmantelamiento de la red de bots Emotet el pasado enero, y volvió a ser noticia esta semana cuando el Departamento de Justicia de Estados Unidos acusó a una mujer letona por su papel en la creación y despliegue del malware Trickbot.
Desde principios de 2021, los expertos de Check Point Research han observado un aumento significativo en el volumen de ciberataques hacia las empresas. En comparación con mayo del pasado año, han visto un ascenso del 70% en el número de ciberataques en el continente americano, mientras que en el territorio EMEA se presenta un incremento del 97% en comparación con mayo de 2020, y por su parte, la región APAC ve un asombroso repunte del 168% interanual.
"Se ha hablado mucho del reciente aumento de los ataques de ransomware, pero en realidad estamos viendo un enorme impulso en el número de ciberataques en general. Es una tendencia significativa y preocupante", destaca Antonio Amador, Country Manager para la Región Norte de América Latina de Check Point Software Technologies Ltda. "Por otra parte, es reconfortante ver que se han presentado denuncias en la lucha contra Trickbot, el malware más frecuente de este mes. Las empresas deben ser conscientes de los riesgos y asegurarse de que cuentan con las soluciones adecuadas, pero también es importante que recuerden que las amenazas no sólo pueden detectarse, sino que también existe la posibilidad de prevenirlas, incluidos los ataques zero-day y el malware desconocido. Con la tecnología adecuada, la mayoría de estos casos, incluso los más avanzados, pueden impedirse sin interrumpir el ritmo de trabajo de la empresa", concluye Amador.
Asimismo, los expertos de la compañía advierten que “Revelación de información del servidor web Git” es la vulnerabilidad explotada más común - afectó al 48% de las empresas a nivel mundial-, seguida de “Ejecución de Código Remoto en encabezados HTTP (CVE-2020-13756)", que impactó a más del 47,5%. "Ejecución de código en remoto de MVPower DVR" se sitúa en tercer lugar, afectando al 46% de los negocios del mundo.
Los 3 malwares más buscados en Colombia en mayo:
*Las flechas muestran el cambio de posición en el ranking en comparación con el mes anterior.
1. ↑ Trickbot - Es un troyano bancario dominante que se actualiza constantemente con nuevas capacidades, características y vectores de distribución. Esto permite que sea un malware flexible y personalizable que puede ser distribuido como parte de campañas multipropósito. Ha afectado a un 13.72% de las empresas en Colombia.
2. ↑ Glupteba – Conocida desde 2011, Glupteba es una puerta trasera que maduró gradualmente hasta convertirse en una botnet. Para 2019 incluía una actualización de direcciones C&C a través de listas públicas de BitCoin, una capacidad integral de robo de navegador y router exploiter. Ha atacado al 11.95% de las organizaciones en Colombia.
3. XMRig - Cryptojacker utilizado para minar ilegalmente la criptomoneda Monero. Este malware fue descubierto por primera vez en mayo de 2017. Ha atacado a un 11.95% de las organizaciones en Colombia.
Top 3 vulnerabilidades más explotadas en mayo en el ámbito global
1. Revelación de información del servidor web Git – La explotación exitosa de la vulnerabilidad de divulgación de información en el Repositorio Git. permite compartir de forma involuntaria información de la cuenta.
2. Ejecución remota de código en encabezados HTTP (CVE-2020-13756) – Las cabeceras HTTP permiten que el cliente y el servidor pasen información adicional con una petición HTTP. El ciberdelincuente puede remoto puede usar un encabezado HTTP vulnerable para ejecutar código arbitrario en remoto en el equipo infectado.
3. Ejecución de código en remoto de MVPower DVR – Se ha descubierto una vulnerabilidad de ejecución remota de código en dispositivos MVPower DVR. Un atacante en remoto puede explotar esta vulnerabilidad para ejecutar código arbitrario en el router objetivo a través de una petición hecha a medida.
Top 3 del malware móvil mundial en mayo
1. xHelper - aplicación Android maliciosa que fue descubierta por primera vez en marzo de 2019. Se utiliza para descargar otras aplicaciones maliciosas y mostrar anuncios. Es capaz de esquivar los programas antivirus móviles, así como reinstalarse por sí misma en caso de que el usuario la elimine.
2. Triada - Backdoor modular para Android que garantiza privilegios de superusuario para descargar malware.
3. Hiddad – es un malware para Android que tiene como función principal mostrar anuncios. Sin embargo, también puede obtener acceso a las claves seguridad incorporadas en el sistema operativo, lo que permite a un ciberdelincuente obtener datos confidenciales del usuario.
El Índice de Impacto Global de las Amenazas de Check Point Software y su Mapa de ThreatCloud se basan en la inteligencia ThreatCloud de Check Point Software, la red de colaboración más grande para combatir la ciberdelincuencia que ofrece datos de amenazas y tendencias de ataque desde una red global de sensores de amenazas. La base de datos ThreatCloud inspecciona más de 3.000 millones de sitios web y 600 millones de archivos diariamente e identifica más de 250 millones de actividades de malware cada día.
La lista completa de las 10 familias principales de malware en abril está disponible en el blog de Check Point Software.
Read less Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Thursday, June 3, 2021 - 21:00
Article
Un aumento del 500% en la venta de los certificados falsos de vacunación en la darknet y Telegram amenaza el plan del pasaporte Covid de la Unión Europea

El acuerdo comunitario de la UE, que entrará en vigor el próximo 7 de junio y se pondrá en marcha el 1 de julio, proporcionará un certificado gratuito en forma de código QR a través de un smartphone o mediante un documento en papel, en el que se d...read more
El acuerdo comunitario de la UE, que entrará en vigor el próximo 7 de junio y se pondrá en marcha el 1 de julio, proporcionará un certificado gratuito en forma de código QR a través de un smartphone o mediante un documento en papel, en el que se demostrará que una persona está vacunada, tiene cierta inmunidad por haber tenido el virus o ha obtenido un resultado negativo reciente en la prueba PCR.
Ante este contexto, Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder especializado en ciberseguridad a nivel mundial, advierte que el pasaporte Covid de la Unión Europea podría llegar a fracasar, si no se toman las medidas necesarias para combatir la amenaza de los certificados de vacunación y de pruebas falsos, que se están vendiendo cada vez más, tanto en la darknet, como a través de la aplicación de mensajería Telegram. En este sentido, los expertos de Check Point Research han detectado un aumento del 500% en el número de vendedores de certificados de vacunación falsos entre marzo y mayo, lo que demuestra que la demanda para eludir las inspecciones crece exponencialmente a medida que nos acercamos a la temporada de vacaciones de verano.
Los certificados Estados Unidos (CDC), Reino Unido (NHS), Alemania, India, Rusia y el certificado amarillo de vacunación internacional ya están disponibles
Es una realidad que son muchos los países que pretenden lanzar sus propios pasaportes Covid, como la República Checa, Francia, Alemania y España, entre otros. A raíz de este hecho, los expertos de Check Point Research llegaron a detectar un aumento del 25% en los dominios relacionados con los pasaportes de coronavirus desde finales de 2020, cuando comenzaron las vacunas. Además, ya se ha comprobado que ya están disponibles en Telegram los pasaportes falsos de países como Estados Unidos (CDC), Reino Unido (NHS), Alemania, India, Rusia, así como el certificado amarillo de vacunación internacional. Los investigadores advierten que, de no existir un enfoque global unificado para verificar su validez, esa fragmentación de las normas y la ambigüedad de las mismas jugarán claramente a favor de ciberdelincuentes.
Es evidente que los posibles compradores podrían ser personas que han dado positivo, que se han negado a someterse a la prueba o que no están dispuestas a vacunarse, lo cual pone de manifiesto el peligro de los certificados falsos, sobre todo para la salud comunitaria y el control real de la Covid-19. De los 703 dominios registrados relacionados con el tema, 86 fueron marcados como dominios fraudulentos o sospechosos. Además, hay que tener en cuenta que, se puede llegar a dar el caso de que los ciberdelincuentes aprovechen la oportunidad para beneficiarse de usuarios inocentes que están en busca de información y orientación, atrayéndopolos hacia dominios fraudulentos o sospechosos, pensando que son auténticos.
Códigos QR que pueden ser la entrada de cualquier ciberataque
Por otro lado, ahora que estos pasaportes van a gestionarse a través de códigos QR, hay que tener cuidado con ellos, ya que pueden servir de puerta de entrada para acceder a la información almacenada en el dispositivo. Los ciberdelincuentes pueden sustituir los códigos QR legítimos por uno que, al ser escaneado, lanza una URL maliciosa o intenta descargar malware personalizado. El código malicioso puede entonces robar las credenciales de inicio de sesión utilizadas para otras aplicaciones en el teléfono del usuario -como las aplicaciones bancarias y de comercio- e incluso realizar pagos.
"Instamos encarecidamente a que los gobiernos se unan y actúen rápidamente para combatir el aumento de la venta de certificados falsos en Telegram y la darknet. Sin un sistema central unificado, es mucho más fácil caer en la trampa de los ciberdelincuentes", destaca Antonio Amador, Country Manager para la Región Norte de Latinoamérica de Check Point Software. "Es tremendamente relevante que los usuarios recuerden que un código QR no es más que una forma rápida y cómoda de acceder a un enlace de un sitio web; un enlace que en muchos casos ni siquiera ven. Por lo tanto, no es posible tener la certeza de que el recurso es legítimo. La Unión Europea afirma que sus pasaportes de vacunación previstos serán seguros, pero las amenazas están en constante evolución para conseguir explotar nuevas vulnerabilidades, por lo que aconsejamos instalar una solución de seguridad móvil que proteja dispositivos y datos contra el phishing, las aplicaciones maliciosas y el malware", concluye Amador.
Read less Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Friday, May 28, 2021 - 10:26
Article
La ONU suplantada por un nuevo tipo de ciberataque dirigido a los Uyghurs, una minoría étnica en China

Los ciberdelincuentes crearon una empresa falsa de Derechos Humanos llamada TCAHF, dirigida a solicitar fondos de subvención para los Uyghurs. Check Point Research (CPR), la división de Inteligencia de Amenazas de Check Point® Software Technologi...read more
Los ciberdelincuentes crearon una empresa falsa de Derechos Humanos llamada TCAHF, dirigida a solicitar fondos de subvención para los Uyghurs. Check Point Research (CPR), la división de Inteligencia de Amenazas de Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder de soluciones de ciberseguridad a nivel mundial, y el Equipo de Investigación y Análisis Global de Kaspersky (GReAT), han descubierto la existencia de ciberataques dirigidos a los Uyghurs, un grupo étnico de origen turco establecido en Xinjiang, un territorio de China y Pakistán. Los ciberdelincuentes están enviando documentos maliciosos bajo la apariencia de la Organización de las Naciones Unidas (ONU) haciéndose pasar por una falsa fundación de Derechos Humanos denominada "Turkic Culture and Heritage Foundation" para intentar que las víctimas se instalen una puerta de entrada (backdoor) en el software de Windows que tiene como objetivo ejecutarse en sus ordenadores para espiarles.
Los ciberdelincuentes han llegado a disfrazar sus ataques de dos formas diferentes: por un lado, realizando documentos en los que aparentaban ser la propia ONU, utilizando para ello información real de esta organización para que parecieran auténticos. Y, por otro lado, también crearon páginas web a nombre de empresas inexistentes que decían financiar grupos de beneficencia.
Documentos falsos de la ONU como herramienta para las infecciones iniciales
Las investigaciones comenzaron a raíz de un documento malicioso encontrado en el servicio gratuito de escaneo de malware VirusTotal llamado "UgyhurApplicationList.docx" que llevaba el logotipo del Consejo de Derechos Humanos de las Naciones Unidas (UNHRC), y que tenía información de una asamblea general de la ONU en la que se discutían las violaciones de los Derechos Humanos, lo que conseguía que el documento pareciera auténtico.
Figura 1: Documento que contiene el logotipo del ACNUR
Su funcionamiento es sencillo: una vez que el usuario abre el documento haciendo clic en "habilitar edición", se descarga una plantilla externa maliciosa que contiene un macrocódigo, que descodifica un backdoor incrustado. Una vez descodificado el backdoor, se le daba el nombre de "OfficeUpdate.exe" y se guardaba en el directorio %TEMP%.
En los dos ejemplos de "OfficeUpdate.exe" que los investigadores localizaron, la carga útil era un instalador de shellcode que utiliza técnicas básicas de evasión y antidepuración mediante funciones como sleep y QueryPerformanceCounter.
La página web falsa de la Fundación de Derechos Humanos
Un análisis más detallado del documento anterior llevó a los expertos a descubrir un sitio web relacionado con una fundación falsa que intentaba dirigirse a los Uyghures que deseaban solicitar una subvención. Los ciberdelincuentes crearon una fundación de Derechos Humanos llamada TCAHF, que significa "Turkic Culture and Heritage Foundation" en la que alegaban que la empresa financiaba y apoyaban a grupos que trabajan en favor de la cultura turca y sus Derechos Humanos. Sin embargo, la mayor parte del contenido de la web estaba copiado de una página web legítima con la url "opensocietyfoundations.org".
Figura 2. Página web falsa (arriba) comparada con la legítima
La funcionalidad maliciosa de la web de TCAHF está bien disfrazada, y sólo aparece cuando la víctima intenta solicitar una subvención. Una vez se pide la ayuda, el sitio web alega que debe asegurarse de que el sistema operativo es seguro antes de incluir los datos confidenciales para la transacción, por lo que pide a los damnificados que descarguen un programa para escanear sus sistemas. Dicha web ofrece dos opciones de descarga, una para MacOS y otra para Windows.
Figura 3. Enlaces para descargar un falso explorador de seguridad
Los investigadores consideran que esta campaña tiene como objetivo a la minoría Uyghur o las empresas que la apoyan. La telemetría de Check Point Research y Kaspersky Lab ha apoyado esta evaluación, ya que sólo se han identificado un puñado de víctimas en Pakistán y China y, en ambos casos, las víctimas se encontraban en regiones mayoritariamente pobladas por la minoría Uyghur.
Aunque no se han podido encontrar similitudes de código o infraestructura con ningún grupo de amenazas conocido, esta actividad se atribuye, con una confianza baja a media, a un ciberdelincuente de habla china. Al examinar las fuentes maliciosas en el documento de entrega, los investigadores observaron que algunos fragmentos del código eran idénticos al código VBA que aparecía en varios foros chinos, y podrían haber sido copiados directamente de ellos.
"Lo que vemos aquí son ciberdelincuentes dirigidos a los Uyghurs. Estos ciberdelincuentes utilizan claramente el discurso del Consejo de Derechos Humanos de la ONU para engañar sus víctimas y hacer que descarguen programas maliciosos. Creemos que estos ciberataques están motivados por el espionaje, siendo el objetivo final de la operación la instalación de una puerta trasera en los ordenadores de personas de perfil alto de la comunidad Uyghur. Las amenazas están diseñadas para obtener una huella digital de los dispositivos infectados, incluyendo todos sus programas en ejecución. Estos ataques están en curso, y se está creando una nueva infraestructura para mantenerlos en el futuro", afirma Antonio Amador, Country Manager para la Región Norte de América latina de Check Point.
Read less Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Thursday, May 27, 2021 - 11:10
Article
Los ataques de ransomware se han incrementado un 107% en lo que llevamos del año y ya cuestan 20.000 millones de dólares a las empresas de todo el mundo

Dridex se mantiene en la primera posición en medio de un aumento global de los ataques de ransomware, seguido de AgentTesla, que ocupa el segundo puesto del Índce Global de Amenazas de Check Point Research. Check Point Research, la división de Int...read more
Dridex se mantiene en la primera posición en medio de un aumento global de los ataques de ransomware, seguido de AgentTesla, que ocupa el segundo puesto del Índce Global de Amenazas de Check Point Research. Check Point Research, la división de Inteligencia de Amenazas Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder especializado en ciberseguridad a nivel mundial, ha publicado su Índice Global de Amenazas del mes de abril. Los investigadores informan de que, por primera vez, AgentTesla ha ocupado el segundo lugar en el Índice, mientras que el consolidado troyano Dridex sigue siendo el malware más extendido, situándose en el primer puesto en marzo tras ser séptimo en febrero.
Este mes, Dridex, el troyano orientado a atacar a la plataforma Windows, se propagó a través de la campaña de Malspam de QuickBooks. Los correos electrónicos de phishing utilizaban la marca de QuickBooks e intentaban atraer al usuario con falsas notificaciones de pago y facturas. El contenido del email solicitaba la descarga de un archivo adjunto malicioso de Microsoft Excel que infectaba el sistema.
Este malware se usa a menudo como punto inicial de infección en las operaciones de ransomware, en las que los ciberdelincuentes cifran los datos de un negocio y exigen un rescate para desencriptarlos. Es cada vez más frecuente que los ciberdelincuentes utilicen métodos de doble extorsión: roban archivos sensibles de una empresa y amenazan con hacerlos públicos a menos que se realice un pago. Check Point Research informó en marzo sobre el aumento del 57% de los ataques de ransomware a principios de 2021, pero esta tendencia ha seguido en aumento y se han incrementado en un 107% con respecto al mismo periodo del año anterior. Recientemente, Colonial Pipeline, una importante compañía de combustible estadounidense, fue víctima de un ataque de este tipo y en 2020 se estima que el ransomware costó a las empresas de todo el mundo unos 20.000 millones de dólares, una cifra que es casi un 75% superior a la de 2019.
Por primera vez, AgentTesla, un RAT (troyano de acceso remoto) avanzado que lleva activo desde 2014 y funciona como un registrador de teclas y un ladrón de contraseñas, se sitúa en el segundo puesto de la lista de top malware.es. Puede monitorizar y recoger las entradas del teclado y el portapapeles del sistema de la víctima, y puede grabar capturas de pantalla y extraer credenciales introducidas para una variedad de software instalado en el dispositivo de la víctima (incluyendo Google Chrome, Mozilla Firefox y el usuario de correo electrónico Microsoft Outlook). Este mes han aumentado las campañas de AgentTesla, que se están propagando a través de malspam. El contenido del email solicita la descarga de un archivo (es válido de cualquier tipo) que puede hacer que el sistema se infecte con este troyano.
"Estamos detectando un gran aumento de los ataques de ransomware en todo el mundo, por lo que no es de extrañar que el principal malware de este mes esté relacionado con esta tendencia. De media, cada 10 segundos una empresa es víctima de ransomware en el mundo", explica Maya Horowitz, directora de Inteligencia e Investigación de Amenazas y Productos en Check Point Software. "Recientemente se han realizado llamamientos para que los gobiernos hagan frente a esta creciente amenaza. Todas las compañías deben ser conscientes de los riesgos y asegurarse de que cuentan con las soluciones antiransomware adecuadas. La formación integral de todos los empleados también es crucial, para que estén capacitados para identificar los tipos de correos electrónicos maliciosos que propagan Dridex y otros malware, ya que así es como comienzan muchos exploits de ransomware".
Asimismo, los expertos de la compañía advierten de que “Revelación de información del servidor web Git” es la vulnerabilidad explotada más común - afectó al 46% de las empresas en todo el mundo-, seguida de “Ejecución de Código Remoto en encabezados HTTP (CVE-2020-13756)", que impactó a más del 45.5%. "Ejecución de código en remoto de MVPower DVR" se sitúa el tercer lugar en la lista, afectando al 44% de los negocios a nivel mundial.
Los 3 malwares más buscados en Colombia en abril:
*Las flechas muestran el cambio de posición en el ranking en comparación con el mes anterior.
1. Trickbot - Trickbot es un troyano bancario dominante que se actualiza constantemente con nuevas capacidades, características y vectores de distribución. Esto permite que sea un malware flexible y personalizable que puede ser distribuido como parte de campañas multipropósito. Ha afectado a un 16.83% de las empresas colombianas.
2. Dridex - Dridex es un troyano bancario que afecta al sistema operativo Windows, se envía mediante una campaña de spam y kits de vulnerabilidad para interceptar y redirigir las credenciales bancarias a un servidor controlado por el cibercriminal. Dridex, que ha afectado al 16.83%% de las empresas de Colombia, se pone en contacto con un servidor remoto, es capaz de enviar información sobre el sistema infectado, así como descargar y ejecutar módulos adicionales para el control remoto.
3. XMRig - Cryptojacker utilizado para minar ilegalmente la criptomoneda Monero. Este malware fue descubierto por primera vez en mayo de 2017. Ha atacado a un 10,10% de las organizaciones en Colombia
Top 3 vulnerabilidades más explotadas en abril
1. Revelación de información del servidor web Git – La explotación exitosa de la vulnerabilidad de divulgación de información en el Repositorio Git. permite compartir de forma involuntaria información de la cuenta.
2. Ejecución remota de código en encabezados HTTP (CVE-2020-13756) – Las cabeceras HTTP permiten que el cliente y el servidor pasen información adicional con una petición HTTP. El ciberdelincuente puede usar un encabezado HTTP vulnerable para ejecutar código arbitrario en remoto en el equipo infectado.
3. Ejecución de código en remoto de MVPower DVR – Se ha descubierto una vulnerabilidad de ejecución remota de código en dispositivos MVPower DVR. Un atacante en remoto puede explotar esta vulnerabilidad para ejecutar código arbitrario en el router objetivo a través de una petición hecha a medida.
Top 3 del malware móvil mundial en abril
1. xHelper - aplicación Android maliciosa que fue descubierta por primera vez en marzo de 2019. Se utiliza para descargar otras aplicaciones maliciosas y mostrar anuncios. Es capaz de esquivar los programas antivirus móviles, así como reinstalarse por sí misma en caso de que el usuario la elimine.
2. Triada - Backdoor modular para Android que garantiza privilegios de superusuario para descargar malware.
3. Hiddad – es un malware para Android que tiene como función principal mostrar anuncios. Sin embargo, también puede obtener acceso a las claves de seguridad incorporadas en el sistema operativo, lo que permite a un ciberdelincuente obtener datos confidenciales del usuario.
El Índice de Impacto Global de las Amenazas de Check Point Software y su Mapa de ThreatCloud se basan en la inteligencia ThreatCloud de Check Point Software, la red de colaboración más grande para combatir la ciberdelincuencia que ofrece datos de amenazas y tendencias de ataque desde una red global de sensores de amenazas. La base de datos ThreatCloud inspecciona más de 3.000 millones de sitios web y 600 millones de archivos diariamente e identifica más de 250 millones de actividades de malware cada día.
Read less Votes 0
0
ojalvo
digitalmedium CO,Bogotá
Thursday, May 20, 2021 - 23:17
Article
Más de 100 millones de datos de usuarios al descubierto por una mala configuración de los servicios de la nube de aplicaciones Android


Algunas de las apps vulnerables son de temáticas que van desde la astrología hasta servicios de taxis, creación de logotipos pasando por grabación de pantalla y servicios de fax… que dejan a los usuarios y a los desarrolladores en situación de vul...read more
Algunas de las apps vulnerables son de temáticas que van desde la astrología hasta servicios de taxis, creación de logotipos pasando por grabación de pantalla y servicios de fax… que dejan a los usuarios y a los desarrolladores en situación de vulnerabilidad frente a los ciberdelincuentes. Tras examinar 23 aplicaciones para Android, Check Point Research, la división de Inteligencia de Amenazas Check Point® Software Technologies Ltd. (NASDAQ: CHKP), un proveedor líder especializado en ciberseguridad a nivel mundial, ha descubierto que los desarrolladores de aplicaciones móviles han dejado expuestos los datos personales de más de 100 millones de usuarios a través de una serie de configuraciones erróneas de servicios en la nube de terceros. Dicha información incluía correos electrónicos, mensajes de chat, ubicación, contraseñas y fotos, lo cual, en manos de ciberdelincuentes, podría dar lugar a fraudes, hurto de identidad y robos de servicios.
Las actuales soluciones basadas en la nube se han convertido en el nuevo referente para el desarrollo de aplicaciones móviles. Servicios como el almacenamiento basado en la nube, las bases de datos en tiempo real, la analítica y otros, están a un solo clic de ser integrados en las aplicaciones. Sin embargo, a la hora de crear su configuración y su contenido, los desarrolladores suelen pasar por alto la ciberseguridad.
Los investigadores de Check Point Research han descubierto que, en los últimos meses, son muchos los desarrolladores de apps que no han tenido presentes las medidas de seguridad y, como consecuencia, han dejado expuestos tanto sus propios datos como la información privada de millones de usuarios al no seguir buenas prácticas configurando e integrando los servicios en la nube de terceros en sus aplicaciones.
Desconfiguración de las bases de datos en tiempo real
Las bases de datos en tiempo real son las que permiten a los creadores de apps almacenar información en la nube, para así asegurarse de que se sincronizan en tiempo real con todos los clientes conectados. Este servicio resuelve uno de los problemas más comunes en el desarrollo, a la vez que asegura que la base de datos es compatible con todas las plataformas de los clientes. Sin embargo, ¿qué sucede si detrás de la misma no se configura la autenticación? La realidad es que esta falta de configuración no es nueva y sigue siendo muy común y afecta a millones de usuarios.
Al investigar el contenido de ciertas apps que estaban disponibles públicamente, los investigadores de Check Point Research comprobaron que era posible acceder a gran cantidad de información sensible, incluyendo direcciones de correo electrónico, contraseñas, chats privados, localización de dispositivos, identificadores de usuarios y mucho más. Si un ciberdelincuente consiguiera llegar a esta información, podría dar lugar a un borrado de servicios (es decir, intentar utilizar la misma combinación de nombre de usuario y contraseña en otros servicios), a un fraude y/o a una suplantación de identidad.
Por ejemplo, una de las apps que posee este error de configuración es “Astro Guru”, una popular aplicación de astrología, horóscopo y quiromancia con más de 10 millones de descargas. Después de que los usuarios introduzcan sus datos personales, como el nombre, la fecha de nacimiento, el sexo, la ubicación, el correo electrónico y las credenciales de pago, Astro Guru les proporciona un informe personal de predicción de astrología y horóscopo.
Almacenar información personal es una cosa, pero ¿qué pasa con el almacenamiento de datos en tiempo real? Para eso está y sirve este tipo de herramienta en tiempo real. A través de T'Leva, una aplicación de taxis con más de cincuenta mil descargas, los investigadores de Check Point Research pudieron acceder a los mensajes de chat entre conductores y pasajeros y recuperar los nombres completos de los usuarios, sus números de teléfono y sus ubicaciones (destino y recogida), todo ello con una sola petición a la base de datos.
Notificaciones push
Por otro lado, es importante destacar el papel del gestor de notificaciones push, uno de los servicios más utilizados en la industria de las aplicaciones móviles. Estos requerimientos se utilizan a menudo para anunciar nuevos contenidos disponibles, mostrar mensajes de chat o correos electrónicos. La mayoría de las prestaciones de notificaciones push requieren una clave (a veces, más de una) para reconocer la identidad de quien acepta la solicitud. Cuando esas claves están simplemente incrustadas en el propio archivo, es muy fácil para los ciberdelincuentes tomar el control y enviarlas con enlaces o contenidos maliciosos a todos los usuarios en nombre del desarrollador.
Por ejemplo, si una aplicación de un medio de comunicación enviara un aviso de noticias falsas a sus usuarios, redirigiéndolos a una página de phishing, es de suponer que como el aviso procede de la app oficial, los usuarios asumirían que la alerta es legítima.
Almacenamiento en la nube
El almacenamiento en la nube de las apps móviles es una práctica que se ha disparado en los últimos años. Permite el acceso a archivos compartidos por el desarrollador o por la aplicación instalada. Algunos ejemplos de esta práctica son:
• Con más de 10 millones de descargas, "Screen Recorder" se utiliza para grabar la pantalla del dispositivo del usuario y almacenar las grabaciones en un servicio en la nube. Si bien el acceso a las grabaciones a través de este sistema es una característica útil, puede haber graves implicaciones si se salvaguardan las contraseñas privadas de los usuarios en el mismo servicio que almacena los vídeos. Con un rápido análisis del archivo de la aplicación, los investigadores de Check Point Research pudieron acceder las mencionadas claves que dan acceso a cada grabación almacenada.
• Por su parte, "iFax", no sólo tenía los datos de acceso de almacenamiento en la nube incrustadas en la aplicación, sino que también guardaba allí todas las transmisiones de fax. Con solo echar un vistazo la app, un ciberdelincuente podría acceder a todos y cada uno de los documentos enviados por los 500.000 usuarios que la instalaron.
Justo tras el descubrimiento, Check Point Research se puso en contacto con Google y con cada uno de los desarrolladores, antes de la publicación de este artículo. De hecho, algunas ya han cambiado su configuración.
Cómo protegerse de los ciberataques
El ataque a los dispositivos móviles puede producirse por diferentes medios. Esto incluye el peligro de las aplicaciones maliciosas, las ofensivas a nivel de red y la explotación de las vulnerabilidades de los terminales y del sistema operativo móvil de los mismos. A medida que los equipos móviles adquieren mayor protagonismo, los ciberdelincuentes les prestan más atención. Como resultado de ello, las ciberamenazas contra estos aparatos se han vuelto más diversas. Una solución eficaz de protección frente a las amenazas móviles debe ser capaz de detectar y responder a una variedad de ataques diferentes y, al mismo tiempo, ofrecer una experiencia de usuario positiva.
Check Point Harmony Mobile es la solución líder en el mercado de Mobile Threat Defense (MTD) y Mobile App Reputation Service (MARS), que ofrece la más amplia gama de capacidades para proteger los dispositivos móviles y los datos que contienen.
Read less Votes 0
0